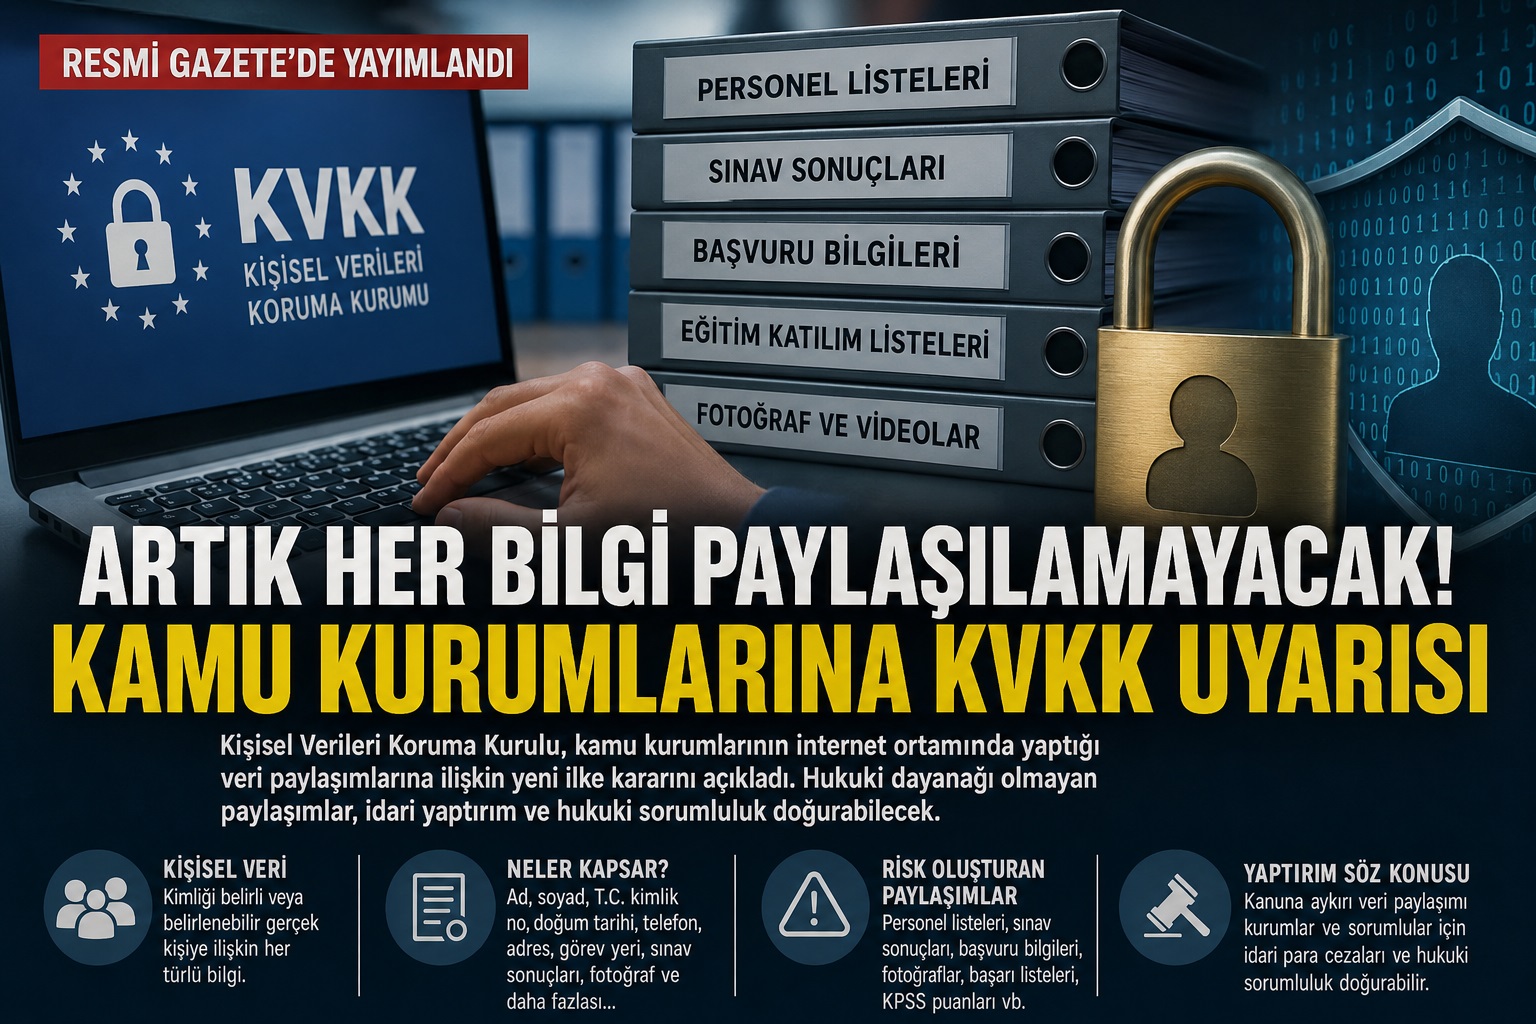
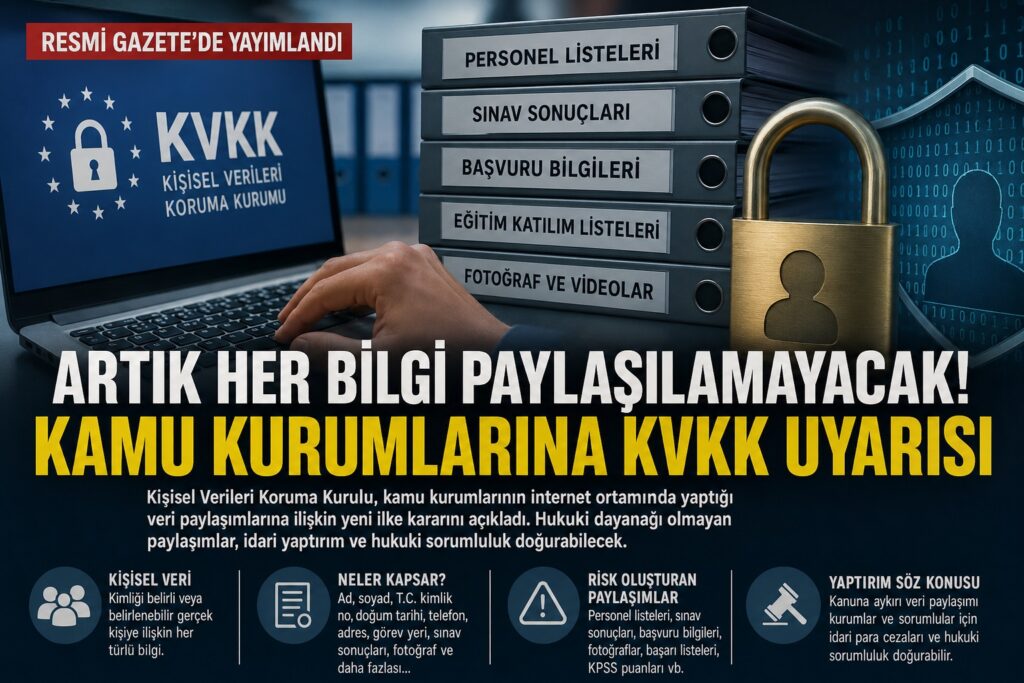
Resmî Gazete’de yayımlanan Kişisel Verileri Koruma Kurulu (KVKK) İlke Kararı, kamu kurumlarının internet sitelerinde yayımladığı personel ve vatandaş bilgilerine yeni sınırlar getirdi. İsim listelerinden sınav sonuçlarına, fotoğraflardan başvuru bilgilerine kadar birçok paylaşım, gerekli hukuki şartlar oluşmadan yapıldığında idari yaptırım ve hukuki sorumluluk doğurabilecek.
“Kamu personeli” olması verilerin serbestçe paylaşılabileceği anlamına gelmiyor
Kişisel Verileri Koruma Kurulu, kamu kurumlarının internet ortamında yaptığı veri paylaşımlarına ilişkin önemli bir ilke kararına imza attı. Kararla birlikte, kamu kurumlarının internet sitelerinde yayımlanan personel ve vatandaş bilgilerinin, 6698 sayılı Kişisel Verilerin Korunması Kanunu hükümlerine uygun olarak işlenmesi gerektiği bir kez daha hatırlatıldı.
Kurulun değerlendirmesine göre, kamu görevlisine ait olması bir bilginin serbestçe paylaşılabileceği anlamına gelmiyor. Her paylaşımın kanuni bir dayanağa sahip olması, belirli bir amaç için yapılması ve yalnızca gerekli bilgilerle sınırlı tutulması gerekiyor.
Sadece T.C. kimlik numarası değil
Kişisel veri denildiğinde çoğu zaman yalnızca T.C. kimlik numarası akla geliyor. Ancak KVKK’nın koruduğu alan bunun çok daha ötesine uzanıyor.
Kurulun kararında; ad ve soyad, adres, telefon numarası, doğum tarihi, görev yeri, unvan, hizmet yılı, öğrenim durumu, KPSS puanı, sınav sonuçları, başvuru bilgileri, aday numarası ve benzeri bilgilerin de kişisel veri niteliği taşıdığına dikkat çekiliyor. Bu bilgilerin internet ortamında yayımlanması da bir “kişisel veri işleme faaliyeti” olarak değerlendiriliyor.
Hangi paylaşımlar hukuki risk oluşturabilir?
İlke kararının ardından özellikle kamu kurumlarının internet siteleri ve sosyal medya hesaplarında yapılan bazı paylaşımların yeniden gözden geçirilmesi bekleniyor.
Bunlar arasında;
- personel isim listeleri,
- sınav ve yerleştirme sonuçları,
- KPSS puanları,
- başvuru değerlendirme listeleri,
- görev yeri ve unvan bilgileri,
- aday numaraları,
- hizmet yılı bilgileri,
- kurum etkinliklerinde çekilen ve kişileri tanınabilir kılan fotoğraflar
yer alıyor. Bu tür paylaşımların hukuki bir işleme şartına dayanmaması halinde kurumlar açısından idari ve hukuki sorumluluk doğabileceği belirtiliyor.
Özel nitelikli kişisel veriler için daha sıkı koruma
Kurulun hatırlattığı bir diğer önemli başlık ise “özel nitelikli kişisel veriler”. Sağlık bilgileri, biyometrik veriler, sendika üyeliği, ceza mahkûmiyeti, genetik veriler ve benzeri hassas veriler, Kanun kapsamında daha güçlü koruma altında bulunuyor. Bu verilerin paylaşılması ise genel kişisel verilere göre çok daha sıkı hukuki şartlara tabi tutuluyor.
Eski paylaşımlar da incelenecek
Kurul, yalnızca yeni yapılacak paylaşımların değil, kurumların internet sitelerinde halen erişilebilir durumda bulunan eski içeriklerin de gözden geçirilmesi gerektiğini vurguluyor. Hukuki dayanağı bulunmayan veya paylaşım amacı ortadan kalkmış kişisel verilerin silinmesi, anonim hale getirilmesi ya da maskeleme yöntemleriyle korunması isteniyor. Ayrıca kişisel verilere erişimin mümkün olduğunca kimlik doğrulaması gerektiren sistemler üzerinden sağlanması tavsiye ediliyor.

 Editor